5 дыр в безопасности, которые мы находим почти на каждом сайте
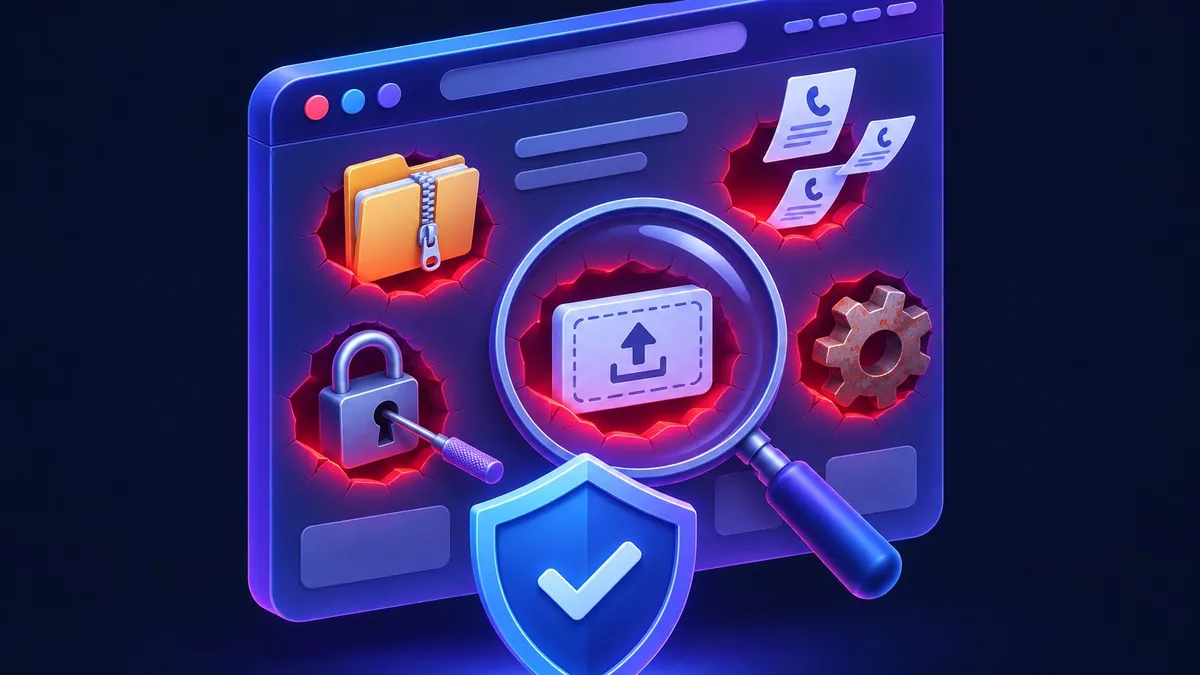
Когда к нам приходит сайт на поддержку, мы начинаем с проверки. И почти каждый раз находим одни и те же проблемы. Это не сложные атаки из фильмов, а забытые файлы и настройки, которые годами лежат на виду. Ни один из случаев ниже не придуман: все это мы закрывали у сайтов в 2026 году.
1. Архив всего сайта в открытой папке
Разработчик или прошлый подрядчик перед переездом или обновлением упаковал сайт в архив и оставил его в корне. Файл называется как-нибудь вроде site.zip или backup.tar.gz, и скачать его может любой, кто угадает имя. А боты угадывают: перебирают типовые названия на миллионах сайтов.
Что внутри такого архива: весь код сайта, файл настроек с паролем от базы данных, иногда и сама база с заказами и телефонами покупателей. Один такой архив, который мы удалили, весил 3 ГБ - это был полный слепок сайта.
Как закрыть. Удалить архивы из папки сайта и хранить копии вне веб-доступа. Если архив лежал открыто, сменить пароль базы и все пароли, которые были в настройках: нельзя знать, скачал ли его кто-то раньше вас.
2. Служебные файлы с личными данными в открытом доступе
Журнал заявок, который форма пишет в текстовый файл. Выгрузка заказов для бухгалтерии. Лог ошибок с адресами и телефонами. Мы находили журнал заявок с телефонами клиентов, который открывался по прямой ссылке. Для владельца это не только неприятно, но и нарушение закона о персональных данных.
Сюда же относится листинг папок: когда по адресу папки сервер показывает список всех файлов в ней, и посторонний может походить по сайту, как по проводнику.
Как закрыть. Служебные файлы хранить вне папки сайта или запретить к ним доступ в настройках сервера. Отключить показ списка файлов. Проверить, что ни один журнал не открывается по прямой ссылке.
3. Формы, которые принимают что угодно
Форма «прислать чертеж», «заявка на деталь», «загрузить фото» - удобная вещь, если она проверяет, что ей присылают. Если нет, через нее можно загрузить на сервер не картинку, а программу, и затем запустить ее. Мы закрывали такие лазейки и в формах заявок магазинов, и в загрузке файлов на учебной платформе.
Вторая беда форм - спам. Форма без защиты присылает сотни писем от ботов, и среди них теряются настоящие заявки. Об этом подробнее в статье «Заявки с сайта теряются».
Как закрыть. Принимать только нужные типы файлов и проверять их содержимое, а не только расширение. Сохранять загрузки туда, откуда их нельзя запустить. Ограничить размер и число отправок с одного адреса. Добавить невидимую ловушку для ботов.
4. Админка, которую можно подбирать бесконечно
Адрес админки у популярных CMS всем известен: /wp-admin/, /admin/. Если вход не ограничивает число попыток, бот может подбирать пароль круглые сутки. А пароль часто простой, потому что его придумывали «на время» при запуске.
Как закрыть. Ограничить число неверных попыток и блокировать адрес после них. Поставить длинный пароль. По возможности перенести админку на нестандартный адрес. У каждого сотрудника - свой вход, а не один общий пароль, который знают все, включая уволившихся.
5. Старые версии всего
Старый PHP, старая CMS, плагины, которые давно не обновлялись. Для каждой такой версии в интернете лежат готовые инструкции по взлому. Это самая распространенная причина, по которой взламывают сайты малого бизнеса: не потому что сайт кому-то нужен, а потому что бот нашел знакомую дыру.
Как закрыть. Обновить PHP, CMS и плагины. Не просто нажать кнопку, а сделать это аккуратно, с копией и проверкой - как именно, мы рассказали в статье «Старый PHP на сайте».
И еще две мелочи, которые встречаются часто
- Пароли и ключи прямо в коде страницы. Однажды мы нашли пинкод администратора, который можно было прочитать в коде, который получает браузер любого посетителя.
- Пароль от базы, который не меняли с запуска. Если сайт за эти годы видели несколько подрядчиков, пароль знают все они.
Как понять, есть ли это у вас
Владельцу сайта самому проверить все это сложно: нужен доступ к файлам и понимание, куда смотреть. Но несколько вопросов можно задать подрядчику прямо сейчас:
- Есть ли в папке сайта архивы и копии?
- Куда форма пишет заявки и можно ли открыть этот файл по ссылке?
- Ограничено ли число попыток входа в админку?
- Какая версия PHP и CMS стоит на сайте?
- Когда последний раз меняли пароль базы данных?
Если на какой-то вопрос нет уверенного ответа, сайт стоит проверить.
Вопросы и ответы
Мой сайт маленький, кому он нужен? Взламывают не сайт, а дыру. Боты обходят все сайты подряд, им все равно, сколько у вас посетителей. Взломанный маленький сайт рассылает спам, показывает чужую рекламу или попадает в черные списки поисковиков.
Что делать, если сайт уже взломали? Не удалять все подряд в панике. Сначала сделать копию в текущем виде, чтобы понять, как вошли, затем закрыть дыру, почистить файлы и сменить все пароли. Иначе через неделю все повторится.
Как часто нужна проверка? Разовая проверка закрывает старые дыры. Чтобы не появлялись новые, нужны регулярные обновления, копии и наблюдение - это и есть поддержка сайта. Хорошо, если копии лежат вне хостинга: тогда даже авария не страшна, об этом статья «Хостинг упал».
Хотите узнать, есть ли такие дыры на вашем сайте? Напишите нам - проверим и пришлем список того, что нужно закрыть в первую очередь.
Услуги по теме
Читайте также
 Старый PHP на сайте: чем опасно тянуть с обновлением и как обновиться без поломок Почему сайт на PHP 5.6 или 7.x опасно оставлять как есть, как узнать свою версию и как перевести сайт на PHP 8 без простоя: копия, тестовая версия, замена устаревших модулей, откат одной командой.
 Хостинг упал: что делать владельцу сайта и как подготовиться заранее Что делать, если сайт не открывается из-за аварии у хостинга, и как заранее подготовиться: копии вне хостинга, доступ к домену, сторож доступности и запасной сервер. Разбор по опыту ноябрьской аварии 2026 года.
 Заявки с сайта теряются: почта не доходит, а форма молчит Почему заявки с сайта не доходят до владельца: письма с хостинга отклоняют почтовые сервисы, форма тонет в спаме, мессенджер недоступен с сервера. Как сделать, чтобы ни одна заявка не потерялась.